Thorsten
Geschäftsführer
Betriebswirtschaftlicher Hintergrund mit Schwerpunkt Vertrieb sowie Prozess- und Wirtschaftlichkeitsanalyse. Sorgt dafür, dass jedes Vorhaben mit der Frage beginnt, ob es sich lohnt.
LinkedInNetzExperten ist eine Unternehmensberatung aus Krefeld für mittelständische Unternehmen. Wir führen KI ein, prüfen und überwachen IT-Sicherheit und bringen Compliance auf eine tragfähige Grundlage. Dazu gehören eigene Software und der Betrieb dessen, was wir einführen.
kostenlos · 30 Minuten · telefonisch oder online
Jeder Bereich steht für sich. Zusammen ergeben sie das, was ein Mittelständler braucht, wenn KI an Unternehmensdaten geht.
01
Wissen verfügbar machen. Prozesse automatisieren.
KI vom Assessment bis zum Betrieb: Wir rechnen zuerst, ob sich ein Einsatz lohnt, setzen ihn um und betreiben ihn danach.
02
Prüfen, überwachen, reagieren. Aus einem Team.
Manuelle Pentests durch aktive Sicherheitsforscher, Überwachung rund um die Uhr, Awareness und Härtung.
03
Viele Anforderungen. Eine Grundlage.
NIS2, ISO 27001, TISAX und KI-Governance, mit eigener technischer Prüfung statt Excel-Listen.
Eigene Produkte: NXN RAG · NXN Agent · NXN Compliance OS
Außerdem: Web & E-Commerce
Eine KI-Anwendung greift auf Unternehmensdaten zu und kann Aktionen auslösen. Sie braucht Rechte, Freigaben, Protokolle und eine Prüfung, bevor sie live geht. Deshalb kommen bei uns Einführung, Betrieb und Sicherheitsprüfung aus einer Hand. Dasselbe Team prüft auch KI-Anwendungen, bevor sie live gehen.
Zwei Geschäftsführer, dazu Fachleute aus Entwicklung, Sicherheitsforschung, Überwachung, Compliance und Beratung. Sie sprechen mit denen, die konzipieren und umsetzen.
Geschäftsführer
Betriebswirtschaftlicher Hintergrund mit Schwerpunkt Vertrieb sowie Prozess- und Wirtschaftlichkeitsanalyse. Sorgt dafür, dass jedes Vorhaben mit der Frage beginnt, ob es sich lohnt.
LinkedIn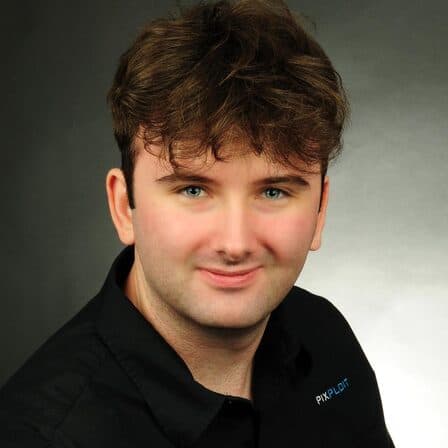
Geschäftsführer · Technischer Lead
Entwickler und technischer Lead. Verantwortet Implementierung und Betrieb, von den eigenen Produkten bis zum Kundenprojekt. Daneben aktiver IT-Sicherheitsforscher.
LinkedInEntwickelt NXN RAG, NXN Agent und NXN Compliance OS und bindet sie an gewachsene Systeme an, auch dort, wo es keine Schnittstelle gibt.
Aktive Sicherheitsforscher und Bug-Bounty-Hunter. Sie suchen Schwachstellen auch außerhalb von Kundenprojekten und melden sie den Herstellern verantwortungsvoll. Bei Kunden prüfen sie Netzwerke, Anwendungen, Cloud, OT und KI-Anwendungen manuell.
Bewerten Meldungen aus der Überwachung, dämmen Vorfälle nach vereinbarten Befugnissen ein und arbeiten sie auf.
Gap-Analysen, Richtlinien, Anwendbarkeitserklärung und interne Audits, auf Wunsch auch die Rolle des externen Informationssicherheitsbeauftragten. Im Team sind IT-Security-Auditor und Lead Auditor ISO 27001.
Ordnen Risiken, planen und härten, schulen Mitarbeitende und Geschäftsleitung und begleiten Audits. Awareness auch spielerisch und in Tabletop-Übungen, in denen Verantwortliche einen Vorfall am Tisch durchspielen.
Im Team sind die gängigen Zertifizierungen für Penetrationstests vertreten. Wir arbeiten nach CREST-Standard, einem international verbreiteten Rahmen für Ablauf und Qualität von Pentests.
Für Compliance und Audit: IT-Security-Auditor und Lead Auditor ISO 27001 im Team.
Acht Regeln, an denen Sie uns messen können.
Erst prüfen wir, ob sich ein Vorhaben lohnt, dann setzen wir es um. Wenn sich etwas nicht lohnt, sagen wir das auch.
Manuelle Pentests sind der Kern, Scans die Ergänzung. Wenn wir scannen, nennen wir es Scan.
Rollenmodell, serverseitige Rechteprüfung und verschlüsselte Zugangsdaten sind Fundament, nicht nachträgliches Feature.
Was wir einführen, betreiben wir auf Wunsch weiter: Monitoring, Modellpflege und Support aus dem Team, das es gebaut hat.
Gebaut für gewachsene Systeme ohne API, etwa einen alten SQL Server oder einen Fileserver, nicht für den Idealfall auf der Folie.
Unsere Anwendungen laufen bei Ihnen oder in einer Private Cloud in einem Rechenzentrum in Deutschland. Den Betrieb übernehmen wir.
Eigene Produkte und Werkzeuge von Drittanbietern. Das passende Werkzeug gewinnt.
Wer berät, prüft nicht dasselbe Unternehmen: Wir bereiten Sie auf die Zertifizierung vor, das Zertifikat vergibt eine unabhängige Stelle. Interne Audits führen bei uns Personen durch, die Sie nicht beraten haben.
Eine Auswahl aus Pentesting, Härtung, Awareness und Managed AI. Drei Projekte nennen wir ohne Kundennamen.
Pentesting
Penetrationstests der E-Commerce-Plattformen, gemeinsam mit spezialisierten Partnern. Kritische Lücken wurden nach unseren Empfehlungen geschlossen.
Zu PentestingPentesting
Schwachstellenanalyse und Pentests der internen Netzwerke, mit konkreten Empfehlungen zum Schließen der Schwachstellen.
Zu PentestingSocial Engineering & Awareness
Phishing-Wellen, gezielte Mails an einzelne Funktionen und Täuschungsanrufe. Danach sechs Monate Awareness-Begleitung und ein erneuter Test.
Klickrate 34 % → 8 %
Zu Social Engineering & AwarenessHärtung
Neue Firewall, Netz in vier getrennte Bereiche aufgeteilt, Datensicherung mit unveränderlicher Sicherung, Grundschutz für Endgeräte, Awareness. Umgesetzt in vier Monaten.
0 Minuten Produktionsausfall · erster erfolgreicher Wiederherstellungstest seit Jahren
Zu Security ConsultingManaged AI
Ein Ablauf wurde automatisiert.
Rund 30 % weniger Zeit und Kosten im automatisierten Ablauf.
Zu Managed AIWerte aus einzelnen Projekten. Was in Ihrem Unternehmen erreichbar ist, hängt von der Ausgangslage ab. Automobilzulieferer, Fahrzeugbau und Automobillogistik: anonymisierte Kundenprojekte.
Weitere Projekte ohne Details: Compliance für ein Softwarehaus und einen Fahrzeughersteller, NXN RAG bei einem Fahrzeughersteller.
Kunden von NetzExperten (Auswahl, alle Bereiche)


NetzExperten Unternehmensberatung GmbH & Co. KG · Engerstr. 90, 47800 Krefeld
Telefon 02151-4547786 · kontakt@netzexperten.net
Unsere Gespräche führen wir telefonisch oder online.
FAQ
Im kostenlosen Erstgespräch ordnen wir Ihre Lage ein und schlagen einen ersten Schritt vor. Wenn etwas nicht nötig ist, sagen wir das auch. Auf Ihre Anfrage meldet sich unser Team.
kostenlos · 30 Minuten · telefonisch oder online